 English
Кибербезопасность принято связывать с технологиями: защитой сетей и устройств, антивирусами, системами обнаружения атак, сложными паролями и многофакторной аутентификацией. Однако даже самая надежная техническая инфраструктура не исключает один из наиболее сложных факторов риска — человека.
Киберпреступники атакуют не только системы. Они атакуют людей.
Переход по подозрительной ссылке, открытие вложения, использование повторяющегося пароля, откладывание обновления программного обеспечения или предоставление доступа к устройству могут показаться небольшими действиями. Но именно через такие повседневные решения злоумышленник получает возможность обойти технические барьеры.
Поэтому человеческое поведение становится частью киберповерхности атаки.
Почему человек становится целью?
Для злоумышленника человек может быть не менее привлекательной целью, чем техническая система. У человека есть доступ к данным, деньгам, устройствам, учетным записям и корпоративным ресурсам.
Атака может начинаться с обычного электронного письма, ссылки, вложения, веб-сайта или внешнего устройства. Дополнительный риск возникает, когда пользователь не устанавливает обновления, отключает защитные механизмы или использует неподдерживаемое программное обеспечение.
При этом уязвимость человека связана не только с недостатком знаний.
Люди принимают решения в условиях ограниченного времени, большого количества информации, стресса и постоянного переключения внимания. Именно эти особенности поведения могут использоваться злоумышленниками.
Психология как инструмент атаки.
Многие социально-инженерные атаки основаны на вполне естественных особенностях человеческого мышления.
Авторитет:
Мы склонны доверять людям и сообщениям, которые воспринимаются как исходящие от руководителя, коллеги, государственного органа, банка или другой авторитетной организации.
Срочность:
Сообщение, создающее ощущение необходимости действовать немедленно, снижает вероятность того, что человек остановится и проверит информацию. «Срочно подтвердите», «ваш аккаунт будет заблокирован», «необходимо выполнить действие прямо сейчас» — подобные формулировки используют эффект срочности, заставляя человека действовать прежде, чем он успеет критически оценить ситуацию.
Взаимность:
Если человек получает что-то полезное, он может чувствовать естественное желание ответить взаимностью. В цифровой среде эта особенность также может использоваться для манипуляции.
Социальное доказательство:
Мы склонны считать действие безопасным, если видим, что его уже совершили другие. В цифровой среде это может проявляться через доверие к знакомым, коллегам, отзывам, сообщениям или массовому поведению пользователей.
Таким образом, злоумышленнику не всегда необходимо «сломать» техническую систему. Иногда достаточно создать правильную ситуацию, чтобы человек сам совершил нужное действие.
Стресс, информационная перегрузка и многозадачность.
Еще один важный фактор — состояние самого пользователя.
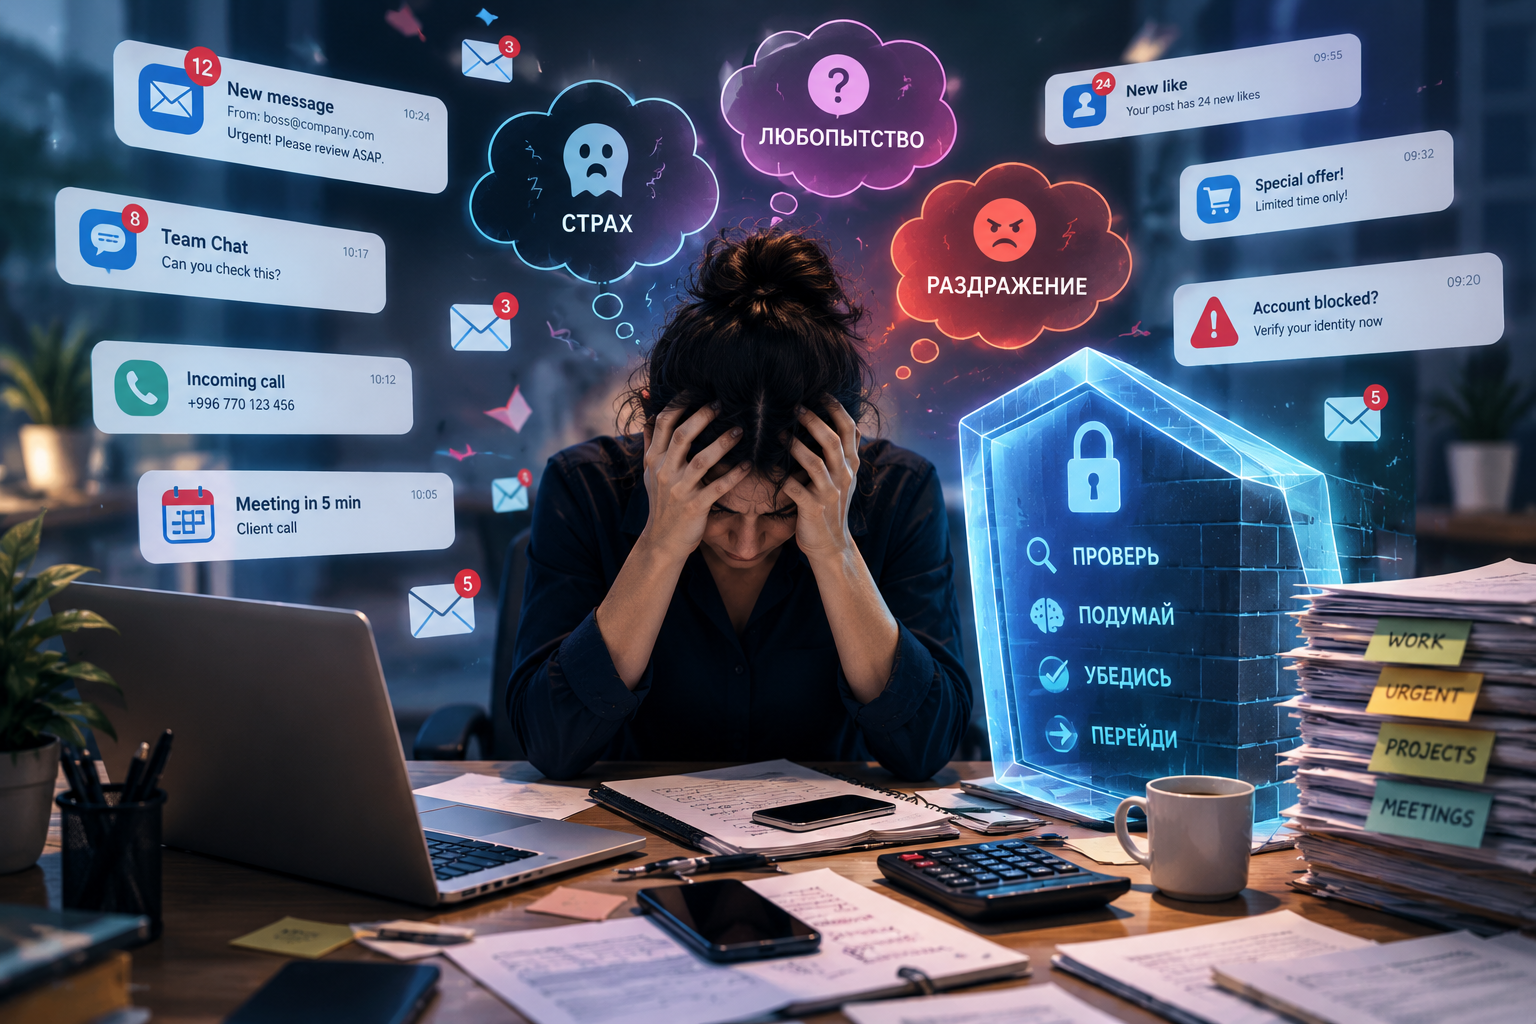
Постоянная спешка, информационная перегрузка, многозадачность и усталость увеличивают когнитивную нагрузку. Когда человек одновременно отвечает на сообщения, участвует во встрече, работает с документами и получает десятки уведомлений, его способность внимательно оценивать каждое действие снижается.
В таких условиях привычные правила безопасности могут восприниматься как дополнительные препятствия.
Эмоции также способны влиять на принятие решений. Страх, любопытство, раздражение, желание получить выгоду или стремление быстро решить проблему могут заставить человека действовать импульсивно.
Именно поэтому информационная безопасность — это не только вопрос знаний. Это также вопрос поведения и ежедневных привычек.
От осведомленности к привычке.
Традиционные программы кибербезопасности часто строятся вокруг обучения: сотрудникам объясняют, какие угрозы существуют и чего следует избегать. Но одного знания может быть недостаточно.
Человек может прекрасно знать, что нельзя открывать подозрительные ссылки, но все равно сделать это в момент спешки или эмоционального напряжения. Поэтому важна не только осведомленность, но и формирование устойчивых микропривычек.
Pause Before You Click — остановись перед тем, как нажать
Перед выполнением потенциально рискованного действия полезно сделать короткую паузу.
Обрати внимание на свое эмоциональное состояние
Если сообщение вызывает сильный страх, давление, любопытство или ощущение чрезвычайной срочности, это может быть сигналом остановиться и проверить информацию.
Одно критическое действие за раз
При выполнении важных действий — входе в систему, переводе средств, предоставлении доступа или работе с конфиденциальными данными — снижение многозадачности помогает сохранить внимание.
Breathe & Check — остановись и проверь
Простая пауза перед действием позволяет проверить отправителя, адрес, ссылку, контекст сообщения и необходимость самого действия.
Назови манипуляцию
Если человек понимает, какой психологический прием может использоваться — авторитет, срочность, социальное давление или эмоциональная реакция, — ему легче дистанцироваться от ситуации.
Создавай ежедневные микропривычки
Кибербезопасность становится значительно устойчивее, когда безопасное поведение превращается в рутину, а не остается набором правил, которые вспоминают только во время тренинга.
Человеческий фактор — это организационный вопрос.
Важно не превращать разговор о человеческом факторе в обвинение сотрудников. Если организация рассматривает человека исключительно как «слабое звено», она рискует упустить более важный вопрос: почему безопасное поведение сложно соблюдать в существующей рабочей среде? Количество уведомлений, сложность процедур, чрезмерная многозадачность, неудобные системы, отсутствие четких инструкций и постоянная необходимость работать в условиях срочности могут сами создавать дополнительные риски. Поэтому организациям необходимо не только обучать сотрудников, но и формировать среду, в которой безопасное решение является простым и понятным.
Это может включать:
- регулярное обучение и практические сценарии;
- понятные процедуры проверки подозрительных сообщений;
- безопасные процессы предоставления доступа;
- своевременное обновление программного обеспечения;
- минимизацию избыточных прав доступа;
- возможность быстро сообщить об ошибке или подозрительном инциденте;
- формирование культуры, в которой сообщение об ошибке не воспринимается как повод для наказания, а становится частью системы защиты.